
Sınırsız Workflow
n8n'in görsel akış editörüyle uygulamalar arası otomasyonları kod yazmadan kurun.
n8n self-hosted için Docker destekli, root erişimli VDS sunucu. Workflow otomasyonu, yapay zeka entegrasyonları ve API mashup'lar için. ₺200/ay'dan.
VDS Paketlerin8n (n-eight-n okunur), açık kaynaklı bir workflow automation platformudur. Zapier ve Make.com'a (eski Integromat) alternatif olarak konumlanır; ancak en büyük farkı self-hosted çalıştırılabilmesidir. Yani kendi VDS sunucunuzda çalıştırırsınız: workflow sınırı yok, veri 3. tarafa gitmez, AI API maliyeti dışında ek ücret yoktur.
n8n; e-posta, Slack, Telegram, WhatsApp, Google Sheets, Notion, Airtable, GitHub, GitLab, OpenAI, Anthropic Claude, Google Gemini, Stripe, Shopify, WooCommerce, Trello, Jira gibi 400+ servisle hazır entegrasyon (node) sunar. Her workflow JSON tabanlıdır ve Git ile versiyonlanabilir.
Self-hosted n8n'de task veya workflow sınırı yok — VDS'inizin kaynakları kadar otomasyon çalıştırabilirsiniz.
Müşteri e-postası, API anahtarları, gizli iş verisi 3. tarafa (Zapier sunucularına) gitmez.
OpenAI GPT, Claude, Gemini node'ları built-in. LLM-based otomasyon: e-posta cevaplama, içerik üretme, veri sınıflandırma.
JavaScript veya Python ile özel kod yazıp workflow'a dahil edebilirsiniz; SaaS rakiplerinde kısıtlı.
Public webhook endpoint'ler oluşturup Telegram bot, Stripe payment, GitHub trigger gibi olayları yakalayın.
KVKK uyumu, düşük gecikme, yerel destek. Yurtdışı SaaS'a göre veri yerelleştirme avantajı.
VDS'inize en kolay kurulum Docker Compose iledir. Aşağıdaki yığın n8n + PostgreSQL + Traefik (otomatik HTTPS) ile gelir:
# 1. VDS'e bağlan
ssh root@<vds-ip>

# 2. Docker kur
curl -fsSL https://get.docker.com | sh
apt install -y docker-compose-plugin

# 3. n8n için klasör oluştur
mkdir -p ~/n8n && cd ~/n8n

# 4. docker-compose.yml indir (n8n + PostgreSQL + Traefik)
# https://docs.n8n.io/hosting/installation/docker-compose/

# 5. .env'de domain, SSL e-mail, şifre
nano .env

# 6. Çalıştır
docker compose up -d

# 7. Tarayıcı: https://n8n.yourdomain.com
Gmail'e gelen müşteri sorusu → OpenAI/Claude ile cevap üret → Onay için Telegram'a gönder → Onaylanınca yanıtla.
WooCommerce siparişi → Müşteri bilgilerini Notion CRM'e ekle → Slack'e bildirim → E-posta otomasyonu başlat.
WordPress post → AI ile özet üret → Twitter'a yayınla → LinkedIn'e zamanla → Discord'a bildirim.
Tedarikçi API → Shopify stok güncelle → Düşük stok'ta WhatsApp uyarısı → Sipariş şablonu üret.
n8n açık kaynak projesi olarak sık aralıklarla yeni sürüm yayınlar: yeni node'lar, güvenlik yamaları, performans iyileştirmeleri ve bazen de mevcut node davranışını değiştiren "breaking change"ler. Self-hosted çalıştırdığınız için güncelleme sorumluluğu size aittir; ancak Docker Compose ile kurulmuş bir yapı üzerinde bu işlem birkaç dakikada tamamlanır.
Güncelleme akışı üç adımdan oluşur: önce yeni imajı indirin, ardından konteynerleri yeniden oluşturup başlatın, son olarak log çıktısından hatasız açıldığını doğrulayın.
# 1. Güncel n8n imajını indir
docker compose pull

# 2. Konteynerleri yeni imaj ile yeniden oluştur
docker compose up -d

# 3. Başlatma loglarını izle, hata var mı kontrol et
docker compose logs -f n8n

# 4. (Opsiyonel) Kullanılmayan eski imajları temizle
docker image prune -f
Güncellemeden hemen önce PostgreSQL veritabanınızın anlık bir dökümünü almanız kritik önemdedir; bir sorun çıkarsa pg_dump ile aldığınız yedekten dakikalar içinde geri dönebilirsiniz. Aynı şekilde şifreleme anahtarınızı ve credential verilerinizi barındıran ~/.n8n klasörünü de ayrıca yedeklemeyi ihmal etmeyin — bu klasör kaybolursa kayıtlı API anahtarlarınızı yeniden girmeniz gerekir.
docker-compose.yml içinde image etiketini :latest yerine sabit bir sürüme (örn. n8nio/n8n:1.62.1) sabitleyin. Böylece hangi sürümde olduğunuzu her zaman bilir, gerekirse önceki etikete dönerek hızlı rollback yaparsınız.
PostgreSQL için pg_dump ile veritabanı dökümü alın, ~/.n8n klasörünü (şifreleme anahtarı, credential'lar) ayrı bir konuma kopyalayın. VDS'in günlük Veeam yedeği ek bir güvenlik katmanı sağlar.
Production'a dokunmadan önce ikinci, düşük maliyetli bir VDS'te aynı docker-compose.yml ile test ortamı kurun; kritik workflow'ları orada çalıştırıp breaking change olup olmadığını doğrulayın.
Otomatik güncellemeyi (örneğin bir cron job ile her gece docker compose pull && docker compose up -d çalıştırmak) kurmadan önce iki kez düşünün: n8n her sürümde geriye dönük uyumluluğu hedefler, ancak node davranışında ince değişiklikler nadiren de olsa yaşanabilir. Bu yüzden çoğu ekip için önerilen yaklaşım, sürüm notlarını elle gözden geçirip haftada veya iki haftada bir manuel güncelleme yapmaktır; kritik iş süreçleri çalıştıran production sunucularda otomatik güncelleme genellikle tercih edilmez.
n8n workflow'larınız genellikle hassas bilgi taşır: dışarıdan tetiklenen webhook URL'leri, OpenAI/Claude/Gemini gibi AI servislerinin API anahtarları, Stripe veya Telegram bot token'ları, müşteri e-posta ve sipariş verileri. Self-hosted bir kurulumda bu verilerin korunması tamamen sunucu yapılandırmanıza bağlıdır; aşağıdaki beş önlem çoğu senaryo için yeterli bir güvenlik tabanı oluşturur.
n8n webhook URL'leri rastgele, tahmin edilmesi zor bir kimlik içerir; yine de bu URL'leri herkese açık kod deposuna, forum paylaşımına veya log dosyasına yazmayın. Hassas işlemlerde workflow içine bir HMAC imza veya özel header/token doğrulaması ekleyin.
N8N_BASIC_AUTH_ACTIVE=true ortam değişkenini .env dosyanıza ekleyip N8N_BASIC_AUTH_USER ve N8N_BASIC_AUTH_PASSWORD tanımlayarak n8n yönetim arayüzüne kullanıcı adı/şifre koruması ekleyin. Böylece editör arayüzüne sadece yetkili kişiler girebilir.
API anahtarlarını ve veritabanı şifrelerini barındıran .env dosyasına chmod 600 ile sadece sahibinin okuyabileceği izin verin. Dosyayı .gitignore'a ekleyin, asla plaintext olarak bir Git deposuna commit etmeyin.
Traefik reverse proxy, Let's Encrypt üzerinden sertifikayı otomatik alır ve yeniler; tüm trafiği HTTP'den HTTPS'e yönlendirir. Bu sayede webhook isteklerindeki ve giriş bilgilerindeki veri şifresiz ağda dolaşmaz.
VDS seviyesinde güvenlik duvarı yapılandırması da en az uygulama seviyesindeki önlemler kadar önemlidir. Sadece gerçekten dışarıdan erişilmesi gereken portları açık bırakın; n8n'in kendi varsayılan portu (5678) doğrudan internete açık olmamalı, yalnızca Traefik/Nginx reverse proxy'nin arkasında, sunucu içi ağda erişilebilir kalmalıdır.
# Sadece SSH, HTTP ve HTTPS portlarını dışa aç
ufw allow 22/tcp
ufw allow 80/tcp
ufw allow 443/tcp

# n8n'in dahili portunu dışarıya kapat
ufw deny 5678/tcp

# Firewall'u etkinleştir
ufw enable
Yönetim arayüzünü ekstra korumak isteyenler için ek bir öneri: n8n editörünü doğrudan herkese açık bir domain üzerinden değil, bir SSH tüneli veya VPN arkasından erişilebilir hale getirmek mümkündür. Bu durumda yalnızca /webhook ve /webhook-test gibi dışarıdan tetiklenmesi gereken uç noktalar Traefik üzerinden dışa açılır; editör arayüzü ise sadece belirli IP adreslerinden veya tünel üzerinden erişilebilir kalır. Küçük ekiplerde basic auth genelde yeterlidir, ancak çok kişili veya kurumsal kullanımda bu ek katman saldırı yüzeyini daha da daraltır.
Varsayılan çalışma modunda tek bir n8n process'i hem yönetim arayüzünü, hem webhook isteklerini karşılamayı, hem de workflow çalıştırmayı aynı anda üstlenir. Az sayıda workflow ve düşük trafik için bu yeterlidir; ancak çok sayıda paralel webhook tetiklemesi, uzun süren işlemler (büyük dosya dönüştürme, uzun API bekleme süreleri, toplu veri işleme) veya yüksek eşzamanlı kullanım söz konusu olduğunda tek process darboğaz haline gelir: yeni istekler kuyrukta bekler, yönetim arayüzü yavaşlar, bazı webhook'lar zaman aşımına uğrar.
Bu noktada n8n'in queue mode mimarisine geçilir. Mimari üç bileşenden oluşur: kullanıcı arayüzünü sunan ve webhook isteklerini karşılayan bir main process, işleri sıraya alan bir Redis kuyruk sunucusu ve bu kuyruktan işleri çekip gerçekten çalıştıran bir veya daha fazla worker process. EXECUTIONS_MODE=queue ortam değişkeni ile etkinleştirilir; worker sayısı arttıkça sistem paralel olarak daha fazla workflow çalıştırabilir hale gelir.
Queue mode'a geçince kaynak ihtiyacı da orantılı şekilde büyür: her worker container'ı kendi CPU ve RAM payını gerektirir, Redis kuyruğu için ek bellek ayrılmalı, PostgreSQL tarafında ise her worker ayrı bir veritabanı bağlantısı açtığı için max_connections ayarının da gözden geçirilmesi gerekir. Tek instance'tan queue mode'a geçiş planlıyorsanız daha fazla çekirdek ve RAM sunan E5-V4 VDS Pro paketlerine geçmenizi öneririz.
Pratikte geçiş kademeli yapılır: önce mevcut tek instance'ı normal modda izleyip yönetim panelindeki "Executions" geçmişinden gecikme ve kuyruklanma belirtilerini gözlemleyin. Ortalama çalıştırma süresi uzuyor, webhook yanıtları gecikiyor veya CPU sürekli yüksek seyrediyorsa queue mode'a geçiş zamanı gelmiş demektir. Başlangıçta tek bir worker container ile başlayıp trafiğe göre worker sayısını kademeli artırmak, gereksiz kaynak israfını önler.
n8n workflow'ları; bir webhook'tan veri alıp dönüştürmek, farklı API'ler arasında veri taşımak, zamanlanmış raporlar üretmek veya CRM/e-posta senkronu kurmak gibi basit ve orta karmaşıklıktaki entegrasyonlar için idealdir. Görsel akış sayesinde geliştirme süresi çok kısalır, kod bilmeyen ekip üyeleri bile workflow'u okuyup küçük değişiklikler yapabilir, hata ayıklama her node'un çıktısını tek tek inceleyerek kolaylaşır.
Buna karşılık bazı senaryolarda doğrudan kod yazmak daha mantıklıdır: saniyede yüzlerce/binlerce isteğin işlendiği yüksek hacimli sistemlerde, milisaniye seviyesinde gecikmenin kritik olduğu uygulamalarda, karmaşık state/transaction yönetimi gerektiren süreçlerde veya çok özel bir binary protokol/format işlenmesi gerektiğinde; bu durumlarda özel yazılmış bir Node.js veya Python servisi hem daha performanslı hem de uzun vadede daha sürdürülebilir olur. n8n'in genel amaçlı node mimarisi bu tür uç senaryolarda ek gecikme ve kaynak maliyeti getirebilir.
İki dünyanın en iyisini almak için hibrit bir yaklaşım da mümkündür: workflow'un genel akışını n8n ile görsel olarak kurup, performans veya mantık açısından kritik olan tek bir adımı n8n'in Code node'u içine JavaScript veya Python yazarak optimize edebilirsiniz. Böylece bakım kolaylığından ödün vermeden darboğaz olan noktayı özelleştirmiş olursunuz.
Somut bir örnek üzerinden bakalım: bir e-ticaret sitesinde yeni sipariş geldiğinde müşteriye WhatsApp bildirimi göndermek, kargo takip kaydı oluşturmak ve muhasebe yazılımına fatura satırı işlemek gibi bir akış n8n ile birkaç saat içinde kurulur ve görsel olarak izlenebilir. Buna karşılık saniyede binlerce fiyat güncellemesi işleyen bir borsa/forex veri akışı ya da gerçek zamanlı oyun sunucusu telemetrisi gibi yüksek frekanslı, düşük gecikmeli işler için özel yazılmış bir servis çok daha uygun bir mühendislik tercihidir. İki yaklaşımı aynı VDS üzerinde bir arada da çalıştırabilirsiniz: n8n orkestrasyon katmanını üstlenirken, performans kritik parça ayrı bir process olarak çalışır ve n8n ona HTTP Request node'u ile bağlanır.
Self-hosted n8n kurulumu, güncelleme ve güvenlik hakkında en çok sorulan sorular.
VDS'inize Docker ile n8n kurun, sınırsız workflow yönetin.
VDS Paketleri →Otomasyonlarınızı kendi sunucunuzda, sınırsız çalıştırın.
n8n'in görsel akış editörüyle uygulamalar arası otomasyonları kod yazmadan kurun.
Hazır Docker imajıyla n8n'i dakikalar içinde kendi VDS'inize kurup çalıştırın.
E-ticaret, CRM ve e-posta gibi 400'den fazla servisi tek panelden birbirine bağlayın.
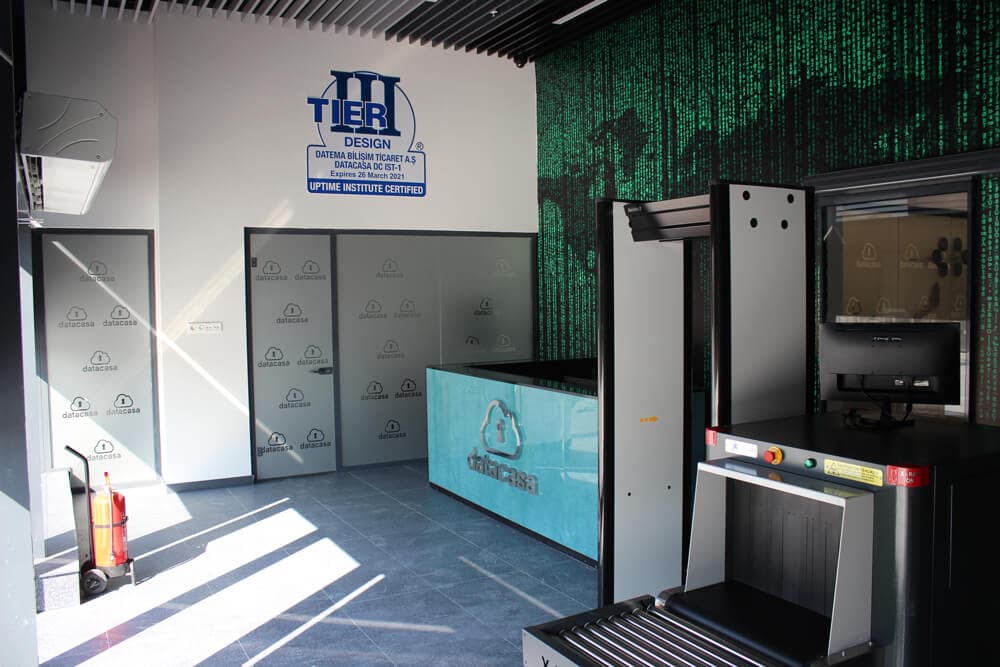
Sunucularınız, Uptime Institute Tier III ve ISO 27001 sertifikalı DataCasa İstanbul veri merkezinde barındırılır; yedekli (N+2) enerji altyapısı ve 7/24 fiziksel güvenlik DataCasa'nın sunduğu standartlardır.
VDS & VPS Rehberi
Zapier'in task bazlı faturası mı, n8n'in sabit VDS maliyeti mi daha mantıklı? Sayılarla, kurulum adımlarıyla ve gerçek senaryolarla karşılaştırdık.
VDS & VPS Rehberi
VDS'te Postfix ve Dovecot ile kendi mail sunucunuzu nasıl kuracağınızı; DNS, SPF/DKIM/DMARC, TLS ve güvenlik ayarlarıyla adım adım öğrenin.
VDS & VPS Rehberi
MT4/MT5 terminal sayısı ve EA yoğunluğuna göre forex VDS'inizi doğru boyutlandırmak için RAM, CPU ve disk gereksinimlerini somut rakamlarla anlatıyoruz.
İhtiyacınıza en uygun çözümü seçin
LiteSpeed + CloudLinux + cPanel altyapısı.
İnceleE5-V4 / E5-V2 nested virtualization destekli VDS.
İnceleNVIDIA GRID GPU sanal sunucu.
İnceleWHMCS uyumlu Linux hosting.
İnceleMT4/MT5 EA için düşük gecikmeli VDS.
İnceleMinecraft Java/Bedrock sunucu kiralama.
İnceleTam donanım kontrolü, dedicated server.
İnceleTüm VDS paketlerine genel bakış ve fiyatlar.
İncele